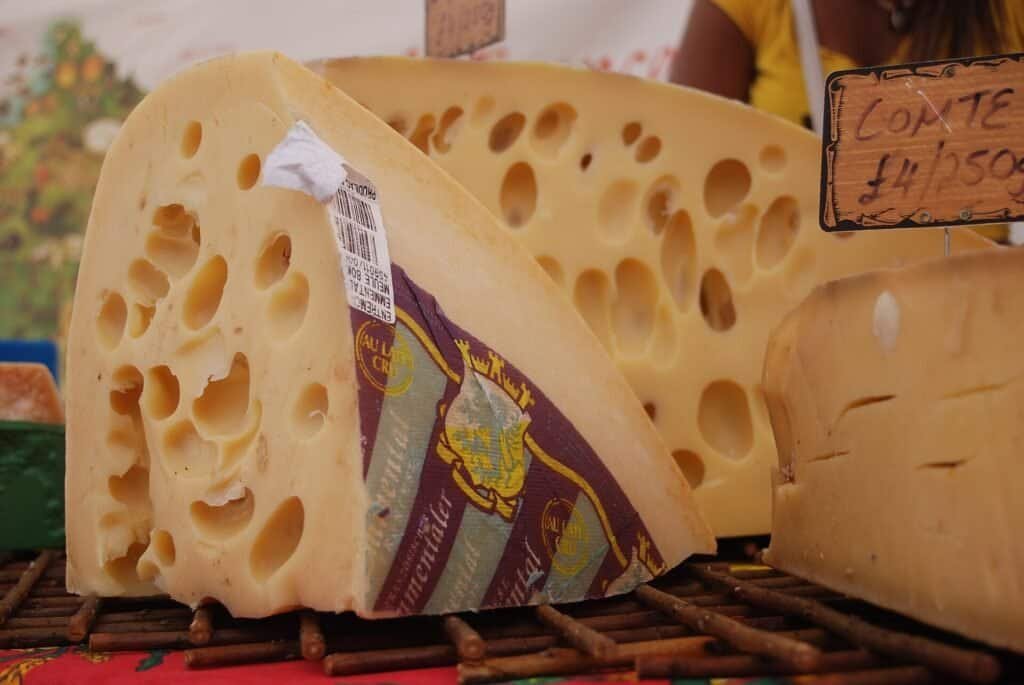
Quando um acidente aéreo acontece, é tentador procurar um único culpado: o piloto que errou, o mecânico que pulou uma etapa, o controlador que se distraiu. Mas há mais de três décadas a aviação trabalha com uma ideia diferente, criada pelo psicólogo britânico James Reason: nenhum acidente complexo tem uma causa só. Ele acontece quando vários problemas pequenos, espalhados por diferentes partes do sistema, se alinham ao mesmo tempo — como furos em fatias de queijo empilhadas que, por acaso, formam um túnel reto de um lado a outro.
Imagem: Queijo Emmental, com os furos que inspiraram o nome do modelo de segurança de James Reason. Foto de StaraBlazkova, via Wikimedia Commons (CC BY-SA 3.0).
Quem foi James Reason e de onde veio o modelo
James Reason foi um psicólogo britânico considerado uma das figuras centrais no estudo de fatores humanos e segurança na aviação, até sua morte em 6 de fevereiro de 2025. Ele apresentou o que ficou conhecido como “modelo do queijo suíço” em seu livro de 1990, “Human Error” (“Erro Humano”). A tese central é que erros humanos podem desencadear acidentes catastróficos quando as barreiras de defesa de um sistema sociotécnico complexo — como a aviação — falham ao mesmo tempo. Para Reason, o erro nunca deve ser visto como um evento isolado, mas como reflexo da interação entre pessoas e os sistemas tecnológicos com os quais elas trabalham; e, por mais que se treine e regule, o erro humano nunca é completamente eliminável.
Como o modelo explica um acidente, na prática
Segundo o SKYbrary, o modelo compara as camadas de defesa de uma organização a fatias de queijo empilhadas e paralelas, cada uma com furos de tamanho e posição variáveis — e que mudam a todo momento. Cada fatia representa uma barreira de segurança: um treinamento, um procedimento, uma checagem, uma regra. Os furos são fraquezas pontuais dentro de cada barreira. Na maior parte do tempo, um furo em uma fatia é bloqueado pela fatia seguinte, que não tem furo no mesmo ponto. O acidente só acontece quando os furos de todas as fatias se alinham no mesmo instante, abrindo o que Reason chamou de “trajetória de oportunidade do acidente” — um caminho livre por onde um risco específico consegue atravessar todas as defesas de uma vez.
Falhas ativas e condições latentes
Um dos conceitos mais usados da teoria de Reason, hoje incorporado ao Threat and Error Management (TEM) da aviação, é a diferença entre falhas ativas e condições latentes. Falhas ativas são erros imediatos, cometidos na hora — um piloto que configura o altímetro errado, por exemplo. Condições latentes, por outro lado, não aparecem no curto prazo: são decisões, folgas ou fragilidades que ficam escondidas no sistema por meses ou anos, acumulando risco silenciosamente até que um gatilho as revele, muitas vezes combinadas com uma falha ativa no momento errado.
Como a aviação aplica o modelo todos os dias
As ideias de Reason estão incorporadas em pelo menos três pilares da segurança operacional moderna. O CRM (Crew Resource Management) usa o conceito para treinar comunicação, tomada de decisão e liderança dentro da cabine, partindo da premissa de que erros vão acontecer e a tripulação precisa se policiar mutuamente. O TEM ensina a tripulação a identificar e administrar ameaças e erros em tempo real, mantendo consciência situacional constante. E os Sistemas de Gestão de Segurança (SMS), hoje obrigatórios para companhias aéreas e aeroportos em boa parte do mundo, fornecem um processo estruturado para identificar, analisar e reduzir riscos antes que eles virem incidentes — exatamente o espírito da ideia de Reason de agir sobre as condições latentes antes que elas se alinhem com uma falha ativa.
Por que essa mudança de olhar foi tão importante
Antes do modelo do queijo suíço se popularizar, investigações de acidentes tendiam a parar assim que encontravam um erro humano evidente — geralmente do piloto, por estar na ponta final da cadeia de decisões. O modelo de Reason deslocou o foco para o sistema inteiro: manutenção, treinamento, cultura organizacional, pressão comercial, desenho de equipamentos. Um dos doze princípios (maxims) atribuídos a Reason resume essa virada: o erro não é a causa de um acidente, é a consequência — e encontrar um erro é o início da investigação, não o fim dela. A influência do modelo foi além da aviação, chegando também à medicina e à indústria de óleo e gás.
A seguir, alguns aspectos técnicos e regulatórios que complementam a discussão acima.
Fadiga e Fatores Humanos
A fadiga é reconhecida como um dos fatores humanos mais relevantes na segurança operacional, e por isso a regulamentação limita rigorosamente as horas de voo e exige períodos mínimos de descanso entre jornadas. Companhias aéreas de maior porte mantêm Sistemas de Gerenciamento de Risco de Fadiga, que usam modelos matemáticos para prever o nível de alerta da tripulação em diferentes escalas e ajustar escalas antes que o cansaço se torne um risco. Em voos de longa distância, a presença de uma tripulação extra permite períodos de descanso controlado em cabines reservadas, garantindo que sempre haja pilotos plenamente alertas nos comandos durante as fases críticas do voo.
Por Que Voar é Estatisticamente o Transporte Mais Seguro
Organismos internacionais de aviação apontam, ano após ano, que o transporte aéreo comercial figura entre os modos de transporte mais seguros do mundo quando medido pela distância percorrida, resultado direto das camadas de regulação, redundância técnica e treinamento contínuo descritas ao longo deste artigo. Diferentemente de outros modos de transporte, a aviação comercial opera sob um regime de investigação obrigatória de qualquer ocorrência, por menor que seja, o que cria um ciclo de aprendizado praticamente sem paralelo em outros setores. Essa percepção de risco elevado por parte do público geralmente está mais ligada à sensação de perda de controle durante o voo do que a dados estatísticos reais.
Redundância Tecnológica a Bordo
Aviões comerciais modernos são projetados com múltiplas camadas de redundância: sistemas hidráulicos independentes, geradores elétricos de reserva, uma unidade auxiliar de potência (APU) capaz de fornecer energia mesmo com os motores principais desligados, e computadores de voo que se verificam mutuamente em tempo real. Em aeronaves com comandos fly-by-wire, geralmente existem três ou mais computadores processando os mesmos dados de forma independente; se um deles apresentar um resultado divergente, o sistema o isola automaticamente e segue com os demais. Essa filosofia de projeto parte do princípio de que qualquer componente pode falhar, e por isso nenhuma função crítica depende de uma única peça ou sistema.
Meteorologia e a Decisão de Não Voar
Antes de qualquer decolagem, despachantes operacionais e pilotos analisam boletins meteorológicos detalhados, incluindo previsão de tesoura de vento (windshear), turbulência em rota e condições nos aeroportos de alternativa. Essa análise resulta em um plano de despacho formal que considera combustível extra para eventuais desvios. Quando as condições meteorológicas ultrapassam os limites operacionais da aeronave ou da tripulação, a decisão de atrasar, desviar ou cancelar o voo é tomada preventivamente, mesmo que isso gere desconforto para os passageiros. Essa é uma das razões pelas quais reclamações sobre atrasos por mau tempo, embora frustrantes, refletem exatamente o sistema de segurança funcionando como planejado.
Como a ANAC e a OACI Definem os Padrões de Segurança
No Brasil, a Agência Nacional de Aviação Civil (ANAC) é responsável por certificar aeronaves, empresas aéreas, aeroportos e profissionais, sempre em alinhamento com os Anexos da Organização da Aviação Civil Internacional (OACI). Esse alinhamento garante que um avião certificado para voar no Brasil siga praticamente os mesmos critérios técnicos exigidos na Europa ou nos Estados Unidos. Além da certificação inicial, as empresas aéreas são obrigadas a manter um Sistema de Gerenciamento de Segurança Operacional (SGSO), que exige monitoramento contínuo de riscos, auditorias periódicas e planos de ação corretiva. Esse modelo regulatório não é estático: a cada novo incidente investigado em qualquer parte do mundo, as normas são revisadas e atualizadas, criando um ciclo constante de aperfeiçoamento que beneficia todos os operadores que seguem os padrões internacionais.
A Evolução da Segurança Aérea nas Últimas Décadas
Tecnologias hoje consideradas básicas, como o sistema de alerta de proximidade do solo (GPWS) e o sistema anticolisão de tráfego (TCAS), surgiram justamente como resposta a acidentes reais investigados em décadas passadas. A padronização da fraseologia em inglês para comunicação entre pilotos e controladores, a análise sistemática de dados das caixas-pretas e a revisão constante dos Anexos da OACI formam um histórico de melhoria contínua que, década após década, reduziu drasticamente a taxa de acidentes por milhão de decolagens. Esse processo não tem um ponto final: cada nova geração de aeronaves incorpora lições aprendidas com a geração anterior.
Perguntas Frequentes Adicionais
Relâmpagos podem atingir o avião?
Sim, isso ocorre ocasionalmente e a aeronave é projetada como uma espécie de gaiola de Faraday, conduzindo a corrente elétrica pela fuselagem metálica sem afetar os ocupantes. Após qualquer relato de impacto de raio, a aeronave passa por inspeção obrigatória antes do próximo voo.
O que acontece se os dois motores falharem?
Mesmo sem nenhum motor funcionando, um avião comercial continua planando por vários minutos, tempo suficiente para a tripulação seguir checklists específicos de restart ou buscar um local seguro para pouso. Aeronaves bimotoras passam por certificação ETOPS, que exige comprovação de capacidade de voo seguro com apenas um motor por longos períodos.
Perguntas frequentes
O modelo do queijo suíço culpa o sistema e nunca a pessoa?
Não exatamente. O modelo reconhece que pessoas cometem erros (falhas ativas), mas argumenta que um erro isolado raramente derruba um sistema bem desenhado. O foco da investigação passa a ser entender por que as outras camadas de defesa também falharam naquele momento específico, e não apenas apontar quem errou primeiro.
O que são “condições latentes” na prática?
São fragilidades que existem no sistema há tempo, mas não causam problema sozinhas — uma escala de trabalho exaustiva, um procedimento ambíguo, uma peça de reposição fora de especificação guardada “temporariamente”. Elas só se tornam perigosas quando coincidem com uma falha ativa no momento certo.
Esse modelo ainda é usado hoje, décadas depois de criado?
Sim. Ele continua sendo a base conceitual de frameworks amplamente usados na aviação comercial, como CRM, TEM e os Sistemas de Gestão de Segurança (SMS) exigidos por reguladores de aviação civil ao redor do mundo.
Fontes
- Aviacionline — Desde el ‘Queso Suizo’ a la aviación moderna: el legado del Dr. James Reason en la seguridad aérea
- SKYbrary — James Reason HF Model
Dois pilares que nasceram diretamente da obra de Reason continuam centrais na cabine de comando: veja como funciona o CRM e a técnica que ensina o copiloto a contrariar o comandante, e como funciona o protocolo que garante que sempre haja alguém no comando em caso de incapacitação do piloto.